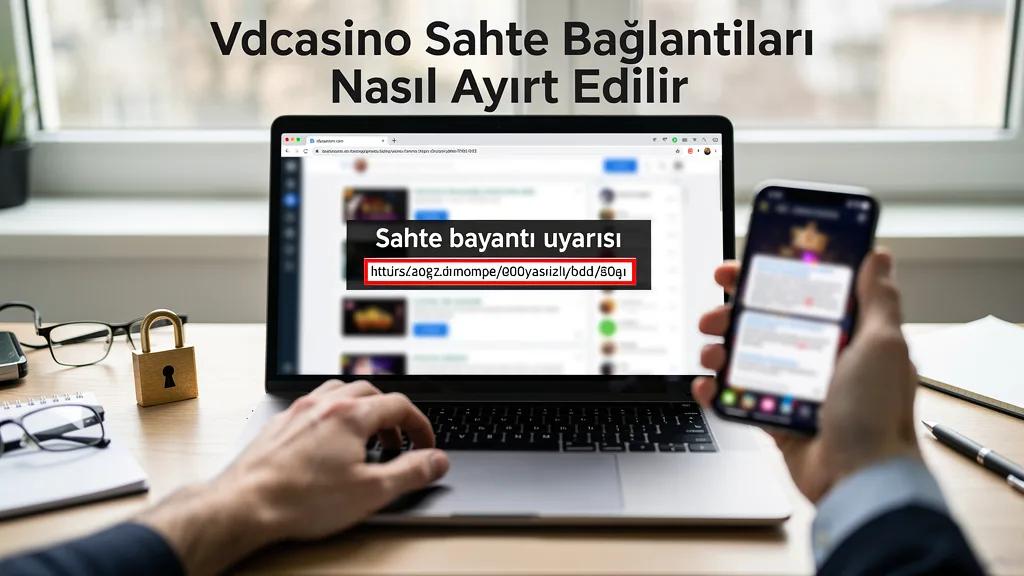
Vdcasino sahte bağlantıları nasıl ayırt edilir sorusu, çevrimiçi casino ve bahis dünyasında güvenli bir deneyim arayan her kullanıcının ilk sorması gereken sorulardan biridir. Ekranınıza gelen bir bağlantı, gerçek bir platformun arayüzünü birebir kopyalayan ikna edici bir görsel düzenle sunabilir; ancak adres çubuğundaki küçük bir harf farkı, giriş ekranındaki hafif bir renk tonu sapması ya da beklenmedik bir açılır pencere, aslında bambaşka bir yere yönlendirildiğinizin sessiz işareti olabilir. Sahte bağlantılar yalnızca kullanıcı adı ve şifre gibi giriş bilgilerini hedef almakla kalmaz; aynı zamanda para yatırma talepleri üzerinden finansal kayıplara, cihazınıza bulaşabilecek zararlı yazılımlara ve hesap güvenliğinizi tehdit eden kimlik avı girişimlerine kapı aralayabilir. Bu nedenle Vdcasino sahte bağlantıları nasıl ayırt edilir sorusunun cevabı, sadece teknik bir kontrol listesi değil, aynı zamanda dijital okuryazarlığın bir parçasıdır.
Bir bağlantının sahte olup olmadığını anlamak için önce alan adının bütününe dikkatle bakmak gerekir. Gerçek bir adres, marka adının doğru yazılışıyla başlar ve uzantı kısmı net biçimde okunur; sahte adreslerde ise tire, fazladan harf, benzer görünen karakter veya tanıdık olmayan bir alt alan adı gizlenmiş olabilir. Sayfanın açılış hızı, sertifika uyarısı verip vermemesi, giriş formunun beklediğinizden farklı davranması ve para yatırma ekranında istenen bilgilerin olağandışılığı da önemli ipuçlarıdır. Kullanıcı adı ve şifrenizi girmeden önce adresin doğruluğunu teyit etmek, iki adımlı doğrulamayı etkinleştirmek ve resmî iletişim kanalları dışından gelen linklere temkinli yaklaşmak, olası bir mağduriyetin önüne geçmenin en pratik yolları arasındadır.
Sahte Bağlantıların Görsel ve Teknik İşaretleri
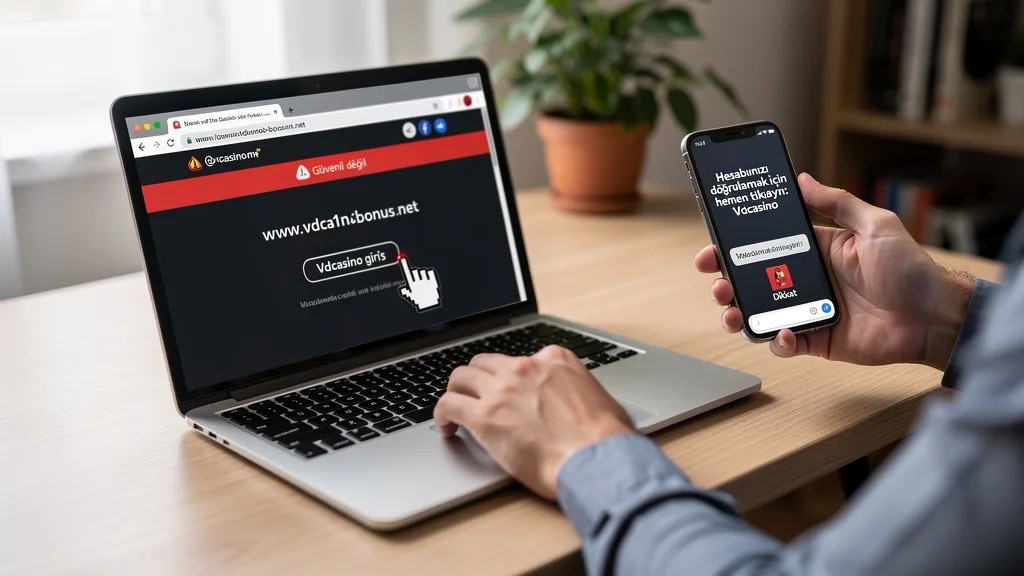
Sahte bir bağlantı, çoğu zaman kullanıcıyı ilk bakışta yanıltacak kadar özenli hazırlanır. Arka plan renkleri, logo yerleşimi ve yazı tipi gerçeğine çok benzeyebilir; fakat yakından bakıldığında logonun kenarlarında hafif bir bulanıklık, butonların üzerine gelindiğinde beklenen renk geçişinin oluşmaması veya menü bağlantılarının bir kısmının boş sayfaya açılması gibi ayrıntılar dikkat çeker. Bu tür sayfalar genellikle acele ettirici bir dil kullanır; “hemen giriş yap”, “süreli fırsat” gibi ifadelerle kullanıcıyı düşünmeden hareket etmeye yönlendirir. Oysa gerçek bir platformun arayüzünde tutarlılık, ölçülü bir tasarım dili ve tanıdık bir gezinme akışı öne çıkar.
Teknik tarafta ise tarayıcının adres çubuğunda yer alan güvenlik göstergeleri belirleyici rol oynar. Kilit simgesinin bulunması tek başına yeterli değildir; çünkü sahte siteler de sertifika alabilir. Bu nedenle alan adının Vdcasino giriş adresi tamamını harf harf okumak, alt alan adı kullanılıp kullanılmadığını kontrol etmek ve sayfanın kaynak kodunda yönlendirme yapan gizli scriptler olup olmadığını fark etmek gerekir. Aşağıdaki maddeler, bir bağlantıyı değerlendirirken hızlıca gözden geçirebileceğiniz pratik işaretleri özetler.
- Alan adında tire, fazladan harf veya benzer görünen karakter kullanımı
- Giriş formunun normalden farklı alanlar istemesi veya şifreyi açık metin göstermesi
- Sayfa açılırken tarayıcının sertifika uyarısı vermesi
- Menü ve alt sayfa bağlantılarının boş ya da alakasız adreslere yönlenmesi
- Ani yönlendirmeler, açılır pencereler ve indirme talepleri
- Para yatırma ekranında olağandışı ödeme yöntemleri istenmesi
Alan Adı ve Sertifika Kontrolünde Dikkat Edilmesi Gerekenler
Bir bağlantının güvenilirliğini değerlendirirken ilk durağınız alan adı olmalıdır. Adres çubuğunda gördüğünüz metnin başında ve sonunda beklenmeyen ekler bulunabilir; örneğin marka adının önüne güven verici bir kelime eklenmesi ya da sonuna farklı bir uzantı getirilmesi yaygın bir yöntemdir. Bu tür adresler, kullanıcıyı hızlıca yanıltmak için tasarlanır. Alan adını kopyalayıp resmî iletişim kanallarındaki adresle karşılaştırmak, en basit ve en etkili doğrulama yöntemlerinden biridir.
Sertifika kontrolü ise ikinci savunma hattınızı oluşturur. Tarayıcıda kilit simgesine tıkladığınızda sertifikanın hangi kuruluşa ait olduğunu ve geçerlilik tarihini görebilirsiniz. Sertifikanın yeni düzenlenmiş olması, alan adıyla uyuşmaması veya tanıdık olmayan bir ara kuruluş tarafından verilmesi şüphe uyandırıcıdır. Bununla birlikte, sertifikanın varlığı sitenin meşru olduğu anlamına gelmez; yalnızca bağlantının şifreli olduğunu gösterir. Bu nedenle sertifika kontrolünü alan adı doğrulamasıyla birlikte değerlendirmek gerekir.
Kimlik Avı ve Sosyal Mühendislik Yöntemleri
Sahte bağlantıların en sık kullanıldığı alan, kimlik avı saldırılarıdır. Saldırganlar, gerçek bir platformdan geliyormuş gibi görünen e-postalar, kısa mesajlar veya sosyal medya mesajları göndererek kullanıcıyı bir bağlantıya tıklamaya ikna eder. Mesajın dili genellikle aciliyet içerir; hesabınızın askıya alındığı, ödül kazandığınız veya güvenlik güncellemesi yapmanız gerektiği gibi senaryolarla kurgulanır. Bu tür mesajlarda gönderen adresi dikkatle incelendiğinde, marka adının küçük bir harf farkıyla taklit edildiği görülebilir.
Sosyal mühendislik yalnızca teknik yollarla değil, insan psikolojisiyle de işler. Kullanıcıyı acele ettirmek, otorite figürüne benzemek veya ödül vaadiyle cezbetmek bu yöntemin temel taşlarıdır. Bu nedenle resmî kanallar dışından gelen hiçbir bağlantıya doğrudan tıklamamak, bunun yerine adresi kendiniz yazarak veya yer imlerinizden açarak siteye ulaşmak en güvenli yaklaşımdır. Gelen mesajın gerçekliğinden emin değilseniz, platformun resmî destek birimiyle iletişime geçmek doğru adım olacaktır.
- Gönderen adresindeki küçük harf veya karakter farklılıkları
- Aciliyet ve tehdit içeren dil kullanımı
- Beklenmedik ödül, iade veya bonus vaatleri
- Doğrudan giriş bilgisi isteyen form bağlantıları
- Kısaltılmış veya yönlendirme yapan URL’ler
- Resmî iletişim kanalları dışından gelen ekler
Hesap Güvenliğini Güçlendiren Uygulamalar
Sahte bağlantılara karşı en etkili savunma, hesap güvenliğini katmanlı hale getirmektir. Güçlü ve her platformda farklı bir şifre kullanmak, iki adımlı doğrulamayı etkinleştirmek ve oturum bilgilerini düzenli olarak kontrol etmek bu katmanların başında gelir. Şifre yöneticisi kullanmak, hem karmaşık şifreler oluşturmayı hem de aynı şifreyi birden fazla yerde kullanma alışkanlığını ortadan kaldırmayı kolaylaştırır. Böylece bir bağlantı üzerinden bilgi sızsa bile diğer hesaplarınız korunmuş olur.
Cihaz tarafında ise güncel bir işletim sistemi, güvenilir bir güvenlik yazılımı ve tarayıcı eklentilerini gözden geçirme alışkanlığı önemlidir. Şüpheli bir bağlantıya tıkladığınızı fark ederseniz, hemen şifrenizi değiştirmek, oturumları sonlandırmak ve gerekirse platformun destek birimine durumu bildirmek gerekir. Aşağıdaki alışkanlıklar, günlük kullanımda karşılaşabileceğiniz riskleri azaltmaya yardımcı olur.
- Her hesap için benzersiz ve uzun bir şifre oluşturmak
- İki adımlı doğrulamayı tüm hesaplarda etkinleştirmek
- Tarayıcı ve işletim sistemi güncellemelerini ertelememek
- Şüpheli bağlantıları açmadan önce adresini doğrulamak
- Ortak kullanılan cihazlarda oturumu kapatmayı ihmal etmemek
- Bildirimleri düzenli kontrol ederek olağandışı hareketleri fark etmek
Şüpheli Durumlarda İzlenecek Adımlar
Bir bağlantının sahte olduğundan şüphelendiğinizde paniğe kapılmadan hareket etmek önemlidir. Öncelikle sayfayı kapatmak, giriş bilgilerinizi girmemişseniz hiçbir veri paylaşmamak ve tarayıcı geçmişinizden o adresi kontrol etmek ilk adımlardır. Eğer bilgilerinizi girdiyseniz, derhal şifrenizi değiştirmek ve hesabınızdaki hareketleri gözden geçirmek gerekir. Bu süreçte platformun resmî destek kanallarına başvurmak, durumu kayıt altına almak ve gerekirse ilgili güvenlik birimlerine bildirimde bulunmak faydalı olacaktır.
Uzun vadede ise dijital alışkanlıklarınızı gözden geçirmek, karşılaştığınız şüpheli bağlantıları çevrenizle paylaşarak farkındalık oluşturmak ve güvenilir kaynaklardan bilgi edinmeye devam etmek en sağlıklı yaklaşımdır. Unutmayın ki sahte bağlantılar sürekli kendini yeniler; bu nedenle tek seferlik bir kontrol yeterli değildir. Düzenli dikkat, doğrulama alışkanlığı ve temkinli davranış, karşılaşabileceğiniz riskleri önemli ölçüde azaltır.
Özet Tablo
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| Alan Adı Kontrolü | Adres çubuğundaki alan adının tamamı harf harf okunmalı, tire ve fazladan karakter içermemelidir. |
| Sertifika Durumu | Kilit simgesi tek başına yeterli değildir; sertifikanın alan adıyla uyumu kontrol edilmelidir. |
| Kimlik Avı İşaretleri | Aciliyet içeren, ödül vaat eden ve doğrudan giriş bilgisi isteyen mesajlar şüpheli kabul edilmelidir. |
| Hesap Güvenliği | İki adımlı doğrulama ve benzersiz şifre kullanımı, olası veri sızıntılarına karşı koruma sağlar. |
| Şüpheli Durumda İzlenecek Yol | Sayfa kapatılmalı, şifre değiştirilmeli ve platformun resmî destek birimine başvurulmalıdır. |
| Riskler | Sahte bağlantılar finansal kayıp, veri sızıntısı ve zararlı yazılım bulaşmasına yol açabilir. |
| Doğrulama Yöntemi | Resmî iletişim kanallarındaki adreslerle karşılaştırma yapılmalı, bağlantı doğrudan tıklanmamalıdır. |
Sıkça Sorulan Sorular
Sahte bir bağlantıyı en hızlı nasıl fark edebilirim?
Adres çubuğundaki alan adının tamamını dikkatle okumak ve resmî adresle karşılaştırmak en hızlı yöntemdir. Tire, fazladan harf veya farklı uzantı gibi küçük sapmalar genellikle sahte bağlantının ilk işaretidir; ayrıca sayfanın sertifika uyarısı verip vermediğini kontrol etmek de faydalıdır.
Giriş bilgilerimi sahte bir sayfaya girdiysem ne yapmalıyım?
Derhal şifrenizi değiştirmeli ve hesabınızdaki hareketleri gözden geçirmelisiniz. İki adımlı doğrulamayı etkinleştirmek ve platformun resmî destek birimine durumu bildirmek, olası bir mağduriyetin önüne geçmeye yardımcı olur.
Sertifika kilidi olan her bağlantı güvenilir midir?
Hayır, kilit simgesi yalnızca bağlantının şifreli olduğunu gösterir; sitenin meşru olduğunu garanti etmez. Sahte siteler de sertifika alabildiği için alan adı doğrulamasıyla birlikte değerlendirilmesi gerekir.
Sahte bağlantılar genellikle hangi kanallardan gelir?
Çoğunlukla e-posta, kısa mesaj ve sosyal medya üzerinden gelen, aciliyet içeren veya ödül vaat eden mesajlarla iletilir. Resmî kanallar dışından gelen bağlantılara doğrudan tıklamak yerine adresi kendiniz yazarak siteye ulaşmak daha güvenlidir.